Clonar usuarios en SAP puede parecer una forma rápida de asignar accesos, pero también puede replicar autorizaciones innecesarias y riesgos SoD. Descubre por qué el modelo debe partir del puesto y las funciones.
Preparar una auditoría de autorizaciones SAP no debería limitarse a revisar SAP_ALL o ejecutar una matriz SoD. En esta guía repasamos los controles básicos para revisar accesos administrativos, identificar privilegios críticos y preparar la auditoría con mayor seguridad. Incluye plantilla descargable de checklist para la revisión inicial.
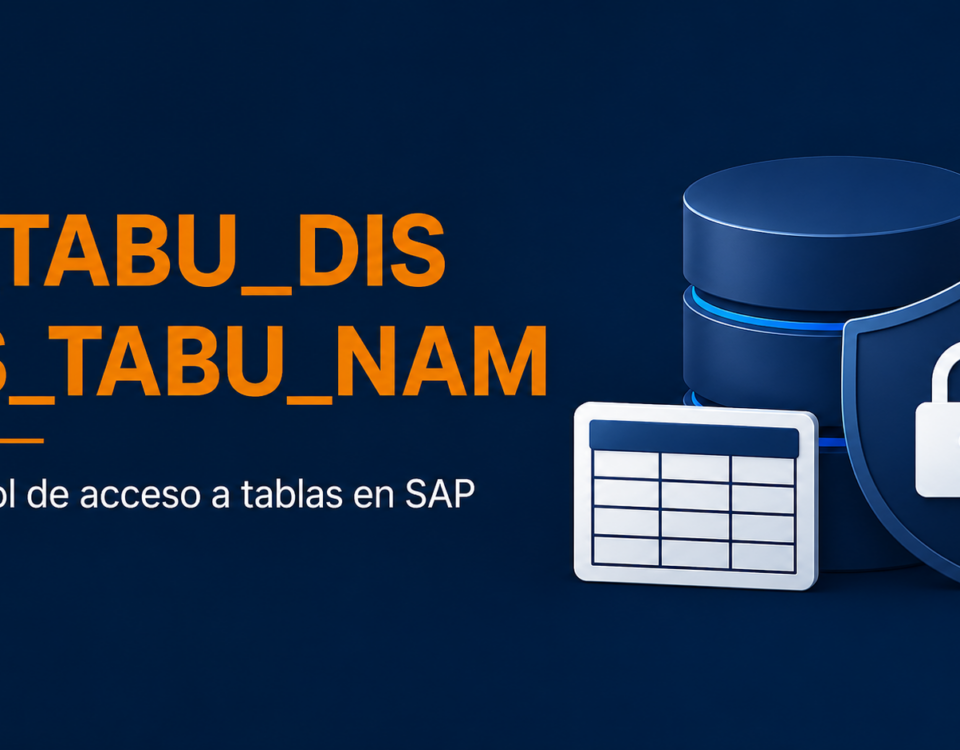
S_TABU_DIS ha sido durante años un objeto clave para controlar el acceso a tablas en SAP, pero su uso basado en grupos puede generar sobreautorización y riesgos difíciles de gobernar. En este artículo analizamos por qué se considera un objeto crítico, cuándo utilizar S_TABU_NAM y cómo avanzar hacia un modelo de seguridad más granular y sostenible.
La migración a RISE with SAP no es solo técnica: los roles y autorizaciones impactan directamente en seguridad, compliance y consumo FUE. Te explicamos cómo preparar y optimizar el modelo antes del cambio.
En muchos entornos SAP, el control mitigante está correctamente definido, pero falla cuando llega el momento de ejecutarlo. El problema no suele estar en el modelo, sino en la dificultad de llevar el riesgo a documentos concretos y revisables.
En auditoría SAP, los controles pueden estar bien ejecutados… y aun así generar hallazgos. El problema suele estar en las evidencias. Errores comunes, cómo detectarlos y qué revisar antes de enviar.
En muchos proyectos de gestión de riesgos surge una pregunta clave: ¿quién debe ser el owner de la matriz de riesgos de una organización? Aunque a menudo se asocia a IT o a auditoría, la matriz de riesgos forma parte del gobierno corporativo del riesgo. Este artículo analiza qué función debería asumir esta responsabilidad y qué implica realmente gestionar y mantener una matriz de riesgos dentro de la compañía.